Votre SIEM a un angle mort sur les risques liés aux identifiants. Il est maintenant possible de le combler.

Les équipes de sécurité utilisent de nombreux outils, mais elles manquent souvent d'une vue globale et partagée des risques liés aux identifiants.
En effet, les fournisseurs d'identité (IdP) et les outils de détection et réponse sur les terminaux (EDR) n'ont pas été conçus pour observer ce qui se passe dans le navigateur, là où les collaborateurs passent la majeure partie de leur journée de travail. Ces outils peuvent indiquer si une connexion a réussi ou si un appareil est compromis, mais ils ne peuvent pas déterminer si un identifiant était faible, réutilisé ou saisi sur un site de phishing.
Cette lacune crée un angle mort dans le SIEM, quelle que soit la plate-forme utilisée par l'équipe de sécurité.
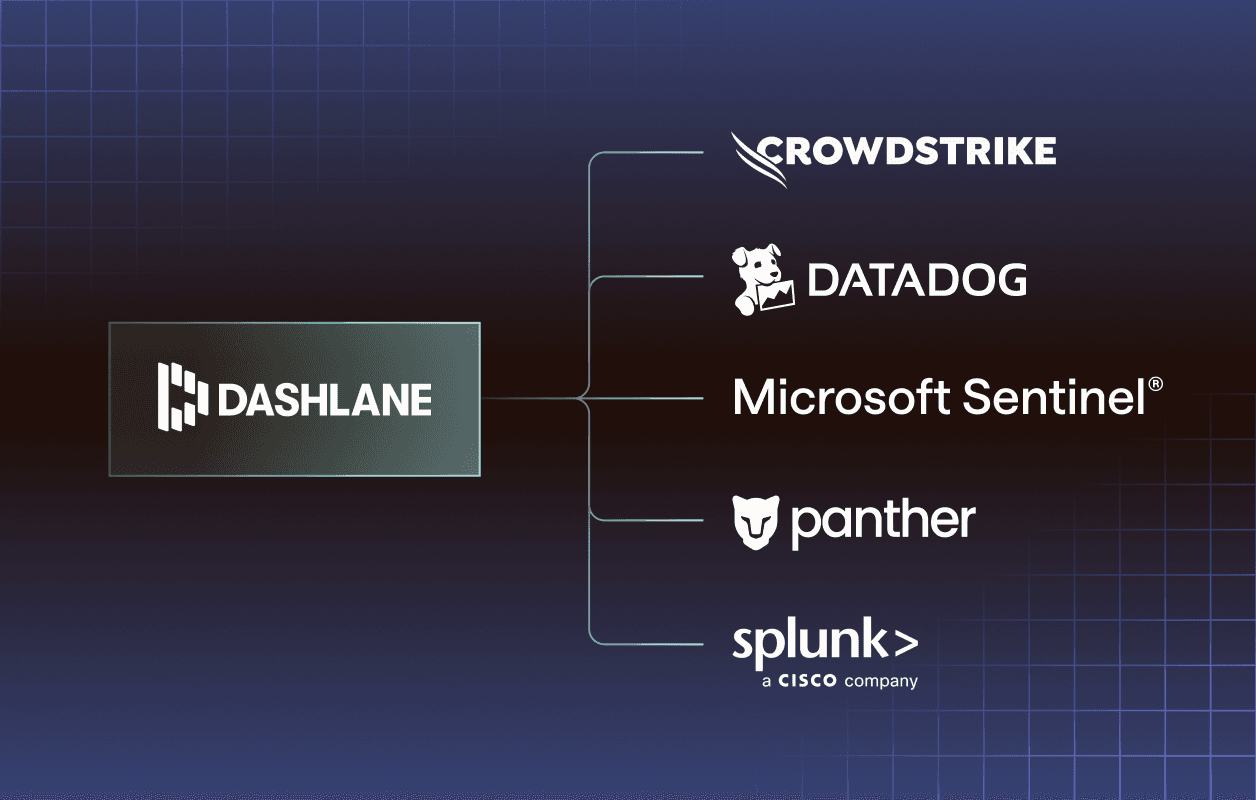
Dashlane a comblé cette lacune. Panther SIEM, DataDog Cloud SIEM et CrowdStrike Falcon® Next-Gen SIEM rejoignent Microsoft Sentinel et Splunk dans la liste croissante des intégrations de Dashlane Omnix®. Obtenez la télémétrie des risques liés aux identifiants directement dans l'outil SIEM que votre équipe de sécurité utilise déjà, faisant du risque lié aux identifiants un signal natif au sein de votre stack de sécurité.
L'angle mort, expliqué
Trois problèmes reviennent systématiquement pour les équipes de sécurité :
- Les risques liés aux identifiants dans le navigateur sont invisibles pour le SIEM. Les IdP et les outils EDR ne peuvent pas voir la télémétrie des risques liés aux identifiants générée dans le navigateur, de sorte que ce signal n'atteint jamais le SIEM.
- Le Shadow IT et les connexions SaaS non gérées ne sont pas suivis. Sans source de télémétrie des identifiants pour les applications hors du périmètre approuvé, ces connexions n'apparaissent jamais dans le SIEM.
- Les données d'identifiants restent cloisonnées, quel que soit l'outil SOC. L'investigation d'un incident lié aux identifiants nécessite d'extraire le contexte depuis une console de gestion de mots de passe distincte, de corréler les événements manuellement et de reconstituer les chronologies à la main. Cela accroît la complexité et la charge de travail lorsque la rapidité est primordiale.
Cinq intégrations SIEM, un workflow unifié
Une fois Omnix intégré à Microsoft Sentinel, Splunk, Panther, Datadog ou CrowdStrike, le risque lié aux identifiants cesse d'être un angle mort. Voici comment.
- Télémétrie native du navigateur, portable dans tout le stack : Omnix capture les événements liés aux identifiants — de l'utilisation d'identifiants à risque aux visites de domaines suspectés de phishing — en temps réel, indépendamment de l'utilisation du SSO ou du coffre-fort. Ces signaux sont portables vers le SIEM utilisé par votre équipe de sécurité.
- Protection anti-phishing de dernière ligne, là où les analystes traitent les alertes : Le modèle IA propriétaire de détection du phishing d'Omnix évalue les sites suspects avant que les identifiants ne soient saisis et alerte les collaborateurs ; ces événements enrichis apparaissent nativement dans votre SIEM.
- Visibilité centralisée des risques, quel que soit le stack : Les événements liés aux identifiants se corrèlent avec les données d'identité, de terminal, de réseau, de Cloud et d'observabilité déjà acheminées vers votre outil SIEM.
- Détection et remédiation accélérées : Les risques liés aux identifiants qui prenaient auparavant des jours, voire des semaines, à détecter ne prennent plus que quelques secondes, et le triage et la réponse automatisés sont disponibles là où l'équipe travaille déjà.
- Aucun nouvel outil : Pas de nouvelle console à apprendre ni à gérer. Tout reste cohérent.
Une vision d'ensemble
La télémétrie des identifiants native du navigateur est en train de devenir un signal standard dans le SOC moderne, au même titre que les journaux EDR ou d'identité.
Quel que soit l'outil sur lequel s'appuie votre équipe de sécurité, le risque lié aux identifiants n'a plus besoin d'être un angle mort.
Inscrivez-vous pour connaître toute l'actualité de Dashlane